WooCommerce hauria de portar el client pel recorregut que heu previst
Si WooCommerce envia un client a un altre web sense una raó prevista, localitza en quin moment passa abans d’editar la botiga. Una pàgina del proveïdor de pagaments configurat, una regla incorrecta i una redirecció maliciosa són casos diferents. El destí, el punt del recorregut i les condicions que activen el salt ajuden a separar-los.
Una botiga pot semblar normal al propietari i oferir un altre resultat a un visitant. Això no identifica la causa per si sol. Sí que significa que comprovar només la portada des de l’ordinador habitual de l’administrador deixa la investigació incompleta.
Aquesta guia ajuda a decidir què cal registrar, què cal protegir i què hauria d’investigar un especialista. No diagnostica una infecció de la teva botiga ni representa una prova de seguretat o de pagament ja executada.
Distingeix una sortida prevista d’un destí inesperat
| Què passa | Què cal aclarir | Via següent |
|---|---|---|
| S’obre una pàgina de pagament després de triar un mètode | Si coincideixen el proveïdor configurat i el recorregut documentat | Revisar aquesta integració de pagament |
| La botiga canvia de domini o entra en bucle sense motiu previst | Quina regla, resposta o script inicia el canvi | Investigar configuració i possible intrusió |
| Només alguns visitants arriben a contingut aliè | Dispositiu, origen de visita, moment i estat del navegador | Investigar aquest comportament condicional |
Una adreça amb aspecte segur o un logotip conegut no acrediten el recorregut de pagament. Compara’l amb la documentació fiable del proveïdor i la configuració autoritzada de la botiga. No decideixis seguint instruccions d’un destí inesperat.
Si el problema consisteix a tornar al mateix formulari del compte, comença per la guia de l’accés de clients que torna al formulari WooCommerce. Un bucle de sessió dins del mateix web no s’ha d’etiquetar automàticament com a malware.
Una redirecció de pagament pot ser legítima, però ha de correspondre a la integració
Les interfícies de pagament varien. Per exemple, Stripe documenta opcions de Checkout allotjat i integrat —en anglès—. Això confirma que una pàgina allotjada pel proveïdor pot formar part del recorregut; no determina com està configurada la teva extensió WooCommerce.
Aclareix quina integració està instal·lada, quin mètode s’ha triat i quin destí hauria d’utilitzar. Revisa inici i retorn amb qui manté aquesta configuració. Així evites convertir un salt normal en una neteja de malware o justificar un destí aliè només perquè apareix durant el checkout.
No introdueixis credencials ni dades de pagament en una pàgina inesperada per comprovar què passa. Un especialista pot acordar una investigació controlada i, per separat, les proves posteriors que corresponguin al proveïdor de pagaments.
Registra la condició d’activació sense recollir secrets de clients
Anota la URL pública inicial, l’hora aproximada i la zona horària, el domini de destí visible i el punt del recorregut. Passa en visitar un producte, afegir-lo, obrir la cistella o tornar del proveïdor? Afegeix dispositiu, navegador i si la visita ha arribat de Google o directament.
Separa observacions i conclusions. «Una visita mòbil des d’un cercador ha sortit cap a un altre web» aporta informació útil. «El connector de pagaments està hackejat» necessita una investigació que ho sostingui. Les polítiques de correu brossa de Google —documentació en anglès— descriuen redireccions enganyoses diferents segons dispositiu; el patró és pertinent, però no diagnostica qualsevol fallada mòbil.
Per a una primera valoració, comparteix captures revisades o una descripció breu. Les URL completes, gravacions i exportacions de xarxa poden contenir identificadors de sessió, claus de comanda o informació personal. No les publiquis ni enviïs dades de pagament del client amb la consulta.
Protegeix l’estat actual abans de triar una restauració
La prioritat és conservar un estat recuperable i acordar una contenció adequada al risc observat. Coordina aquesta decisió amb el propietari i l’allotjament. Pot afectar una ruta concreta o requerir una interrupció més àmplia; no tots els incidents necessiten la mateixa resposta.
No sobreescriguis la base actual amb una còpia antiga només perquè la portada es veu millor. Identifica la data de la còpia i l’activitat posterior: comandes, comptes, devolucions i altres canvis pertinents. La documentació de restauració de WooCommerce —en anglès— explica riscos de l’interval, inclosos registres absents i efectes sobre subscripcions quan s’utilitza aquesta extensió.
Acordeu com es conserva l’estat actual i com es concilien els registres del negoci abans de restaurar. Un arxiu de pàgines públiques no substitueix els fitxers de la botiga i les seves dades operatives.
Demana evidència que distingeixi servidor i navegador
El tècnic pot comparar la resposta inicial amb el que fa després el navegador. La guia de redireccions de MDN —en anglès— distingeix mecanismes HTTP, HTML i JavaScript. Una petició que no executa scripts no permet establir tots els resultats que experimenta un comprador.
Demana que es registri quina resposta o recurs inicia la sortida i què demostra l’evidència. Una captura de la barra d’adreces mostra un destí, però pot ometre un pas intermedi. A la inversa, una traça sense les condicions pertinents pot no recollir el comportament comunicat pel client.
Separa la nota compartible de l’exportació tècnica detallada. La nota pot identificar ruta, moment, etapa observada i domini de destí. Una exportació completa pot requerir accés restringit i eliminació de galetes, valors d’autorització, dades personals i paràmetres de comanda abans de sortir de l’equip de diagnòstic.
Etiqueta també l’entorn. Emular mòbil en escriptori, utilitzar un telèfon real, navegar amb sessió o fer una visita pública nova són observacions diferents. Deixa indicat quin s’ha utilitzat i què continua pendent. Així el tècnic següent té alguna cosa concreta per reproduir, sense convertir un recorregut en representació de tots els clients.
Un exemple breu aclareix el pas següent
Imagina que un comprador obre un producte des de Google al mòbil i acaba en un domini aliè abans d’afegir res a la cistella. El propietari visita aquell producte directament des d’escriptori i no observa el problema. Les dues observacions justifiquen comparar origen i condicions del navegador; no demostren que el proveïdor de pagaments hagi provocat el salt.
Una consulta útil conserva tots dos resultats i l’hora aproximada. Aclareix que el recorregut comunicat no havia iniciat el pagament, identifica la ruta pública i descriu per separat qualsevol canvi recent. Aquest exemple fictici serveix per organitzar la sol·licitud, no representa un incident que hàgim diagnosticat.
Investiga l’origen del salt, no només l’adreça visible
La revisió tècnica pot necessitar comparar respostes del servidor, comportament del navegador, ajustos de la botiga, scripts externs i capes de lliurament. Una redirecció del servidor i un script que canvia la ubicació després de carregar plantegen investigacions diferents.
Compara els fitxers i les dades pertinents amb fonts fiables i amb la seva funció prevista. Trobar una etiqueta de script, un domini desconegut o una cadena codificada no justifica per si sol esborrar un registre. Les extensions i integracions legítimes també contenen codi que s’ha d’interpretar.
Inclou els components d’ús obligatori quan correspongui. La documentació de must-use plugins de WordPress —en anglès— distingeix fitxers PHP carregats directament, subdirectoris i llistat administratiu separat. Retirar connectors ordinaris no descriu tota l’aplicació.
Un diagnòstic útil identifica comportament implicat, evidència i correcció proposada. Ha de diferenciar la causa demostrada de les parts que continuen sense examinar-se.
Mantén visible el recorregut de compra esperat
Un mapa senzill de cistella, dades del client, pagament, revisió i confirmació ajuda a localitzar una sortida inesperada. La referència de disseny següent fa tangibles aquestes etapes. No identifica dominis maliciosos ni verifica una integració de pagament real.
Veure la referència completa de disseny de checkout
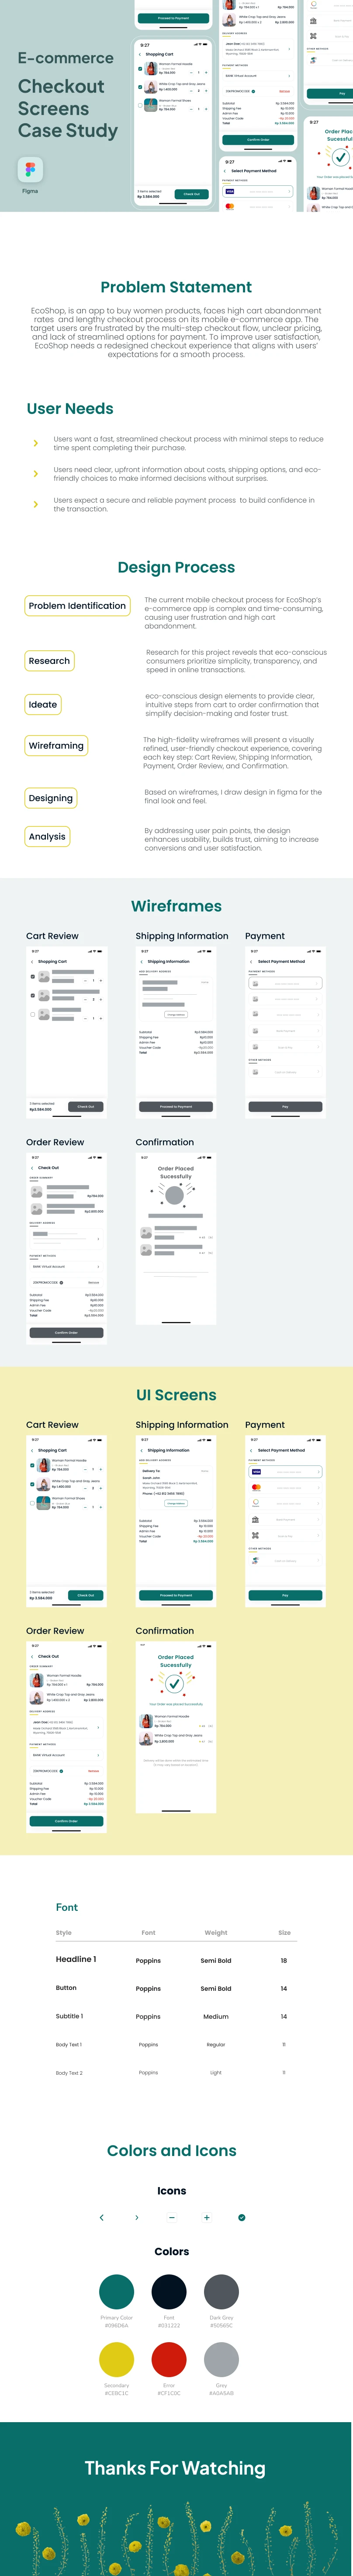
En un esquema de la teva botiga, marca entrada permesa, sortida al proveïdor i retorn. Una referència cuidada mostra estructura d’interfície; la configuració fiable i la investigació estableixen què ha de fer la implementació.
Compara contextos de client i respostes de memòria cau amb cura
Acordeu una mostra petita que representi el símptoma: ruta pública afectada, arribada directa i des de cercador si correspon, i condicions reals de dispositiu o navegador. Un administrador connectat pot rebre una resposta diferent de la d’un comprador nou.
Si l’evidència apunta a una resposta afectada en memòria cau, identifica la capa i les entrades que s’han d’invalidar després de corregir l’origen. Esborrar totes les sessions dels clients o modificar tots els comptes no substitueix la localització d’aquesta capa.
Repeteix el cas que fallava i registra’n el resultat. Superar-lo estableix què ha passat en aquestes condicions. No demostra que s’hagin examinat totes les condicions d’activació possibles, mecanismes de persistència o pantalles alienes a l’abast.
Separa les comandes anteriors de la correcció de la redirecció
Un client pot haver sortit de la botiga després d’iniciar el pagament mentre la comanda queda pendent o la confirmació resulta confusa. No dedueixis el cobrament a partir de la pàgina de retorn ni demanis pagar una altra vegada només per diagnosticar el salt.
Si l’incident afecta una operació anterior, l’equip autoritzat ha de contrastar els registres pertinents de botiga i proveïdor. Utilitza les referències necessàries sense introduir dades de targeta en registres o captures públiques. Reparar la navegació no determina si una operació s’ha de capturar, retornar o ajustar d’una altra manera.
La guia de lliurament i conciliació d’incidències de pagament WooCommerce separa funcionament nou i casos històrics pendents. Els seus exemples il·lustratius i de laboratori tenen límits expressos; no són proves sobre el teu compte de proveïdor.
Un avís del navegador o de Google té el seu propi seguiment
Si Search Console informa d’un problema de seguretat, conserva l’informe i les URL d’exemple dins de la investigació. Google explica que la mostra no ha de cobrir necessàriament totes les pàgines afectades —documentació en anglès— i que la revisió se sol·licita després de corregir els problemes indicats.
El lliurament ha de separar el comportament observat de la botiga d’un avís extern o una revisió pendent. No prometis terminis de retirada, recuperació de posicions ni aprovació d’una altra plataforma perquè hagi passat una comprovació local.
Acordeu què demostrarà la reparació
Abans de canviar res, concreteu recorreguts afectats, accés d’investigació autoritzat, conservació de l’estat i comprovacions d’acceptació. En acabar, demana un resum de causa establerta, correcció, condicions revisades i limitacions pendents.
En una botiga, inclou les rutes pertinents de producte, cistella i client sense convertir la navegació pública en prova d’un pagament completat. Qualsevol comprovació específica del proveïdor necessita acords propis. Les proves essencials després de reparar WooCommerce ajuden a decidir quins altres recorreguts entren en l’abast.
Deixa identificat qui manté l’observació posterior i els casos de clients sense resoldre. Una captura de portada i un «tot arreglat» són massa vagues per explicar amb què pot comptar el negoci.
Demana una valoració al voltant del recorregut real del client
El servei d’eliminació de redireccions malicioses en ecommerce serveix per investigar sortides inesperades de la botiga i definir una reparació. Aporta URL pública, símptoma visible, moment, dispositiu afectat i canvis recents. Un exemple revisat és més útil que una carpeta de dades de clients sense comprovar.
Acordem investigació i pressupost abans d’intervenir, incloses la conservació pertinent de dades i les condicions de seguiment. Sol·licita una valoració de la redirecció del teu ecommerce sense enviar contrasenyes, dades de pagament ni claus de comandes actives.